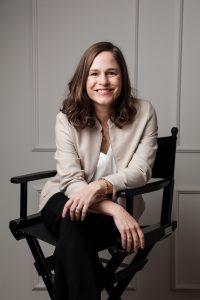
DNS-Missbrauch wirksam zu bekämpfen, ist eine Gemeinschaftsaufgabe. Doch Registrare, Hosting-Anbieter und Plattformen haben unterschiedliche Zuständigkeiten und Handlungsmöglichkeiten. Im Vorfeld der eco Internet Security Days @ it-sa sprechen wir mit Ashley La Bolle, Vice President Domains bei Tucows, darüber, was es für schnellere Reaktionen auf Missbrauch braucht, warum aussagekräftige Meldungen dabei entscheidend sind und welche Rolle künftig auch KI spielen kann.
1. Phishing, Malware und andere Cyberangriffe nutzen häufig legitime Internetinfrastruktur. Welche Verantwortung tragen die verschiedenen Akteure im Internet-Ökosystem beim Umgang mit DNS-Missbrauch?
Jeder Akteur im Internet-Ökosystem trägt gegenüber seinen Kunden und im Rahmen seiner Infrastruktur die Verantwortung für ein sauberes Domain Name System. DNS-Missbrauch schadet nicht nur unmittelbar den Opfern, sondern auch der gesamten Infrastruktur, die für den Angriff genutzt wird.
Auf Registrar-Ebene werden beispielsweise Konten, über die betrügerische Domains erworben werden, oft bereits markiert und Domains gesperrt, bevor ein Vorfall überhaupt gemeldet wird. Diese unsichtbare Maßnahme gehört zu einer der wirksamsten Möglichkeiten, DNS-Missbrauch einzudämmen. Registraren ist bewusst, dass es in ihrem eigenen Interesse liegt, dass ihr Name System keine Angreifer anzieht, zum Schutz ihrer Kunden und ihrer eigenen Systeme.
Gleichzeitig haben die verschiedenen Akteure im Internet-Ökosystem unterschiedliche Einflussbereiche und Instrumente, um auf Missbrauch zu reagieren. Deshalb hat sich Tucows gemeinsam mit anderen von der ICANN akkreditierten Registraren für einheitliche Branchenstandards zur Bekämpfung von DNS-Missbrauch eingesetzt. Diese neuen Verpflichtungen definieren die Aspekte des DNS-Missbrauchs, die in den Zuständigkeitsbereich eines Registrars fallen, und was außerhalb dieses Bereichs liegt. So können wir Nutzer:innen zur Verantwortung ziehen, ohne dabei Kollateralschäden zu verursachen, indem wir in Fällen eingreifen, in denen unsere Möglichkeiten eingeschränkt und zu drastisch sind.
Registrare sind nur ein Teil eines größeren Ökosystems: Nicht nur Domain-Registrare wie Tucows sind dafür verantwortlich DNS-Missbrauch zu unterbinden und einzudämmen. Auch Hosting-Anbieter sollten gegen schädliche Inhalte auf ihren Plattformen vorgehen, Social-Media-Anbieter gegen missbräuchliche Beiträge auf ihren Diensten. Was als DNS-Missbrauch sichtbar wird, kann seine Ursache oft woanders haben, zum Beispiel in Social-Media-Konten, die nichtsahnende Nutzer:innen auf betrügerische Websites führen, oder Smishing-Angreifern, die bösartige Links versenden.
Jeder Akteur im Ökosystem muss in den Bereichen aktiv werden, in denen er am wirksamsten dazu beitragen kann, Missbrauch zu verhindern und dessen Folgen abzufedern.
Die Bekämpfung von DNS-Missbrauch ist damit wichtig, aber nur ein Teil eines größeren Ganzen. Wir betonen immer wieder, dass neutrale Dienstleister auch neutral bleiben. Domain-Registrare sollten natürlich konsequent gegen DNS-Missbrauch vorgehen, dabei aber nicht in den Bereich der Kontrolle von Inhalten vordringen.
2. Bei den Internet Security Days @ it-sa werden Sie darüber sprechen, wie aus der Erkennung von DNS-Missbrauch schneller wirksame Maßnahmen werden können. Wo liegen auf diesem Weg heute die größten Herausforderungen?
Eine der größten Herausforderungen, die wir beobachten, ist die Vermischung von DNS-Missbrauch mit Beschwerden über Inhalte. Dadurch erreichen uns als Registrar viele Meldungen, bei denen wir keine Maßnahmen ergreifen können, weil sie nicht in unseren Zuständigkeitsbereich fallen. Angesichts des dadurch verursachten Schadens ist es unser Ziel, DNS-Missbrauch schnell zu bekämpfen. Müssen unsere Teams zunächst eine große Zahl solcher Beschwerden sortieren, verlangsamt das zwangsläufig die Reaktion auf tatsächlichen DNS-Missbrauch.
Da sich mit der Aufdeckung und Meldung von DNS-Missbrauch nicht viel Geld verdienen lässt, kommen viele dieser Meldungen beispielsweise von Markenschutzunternehmen, deren Priorität es ist, Markenverletzungen zu bekämpfen. In einigen Fällen werden diese beiden Vorgänge klar voneinander getrennt, und wir erhalten sowohl verwertbare Meldungen zu DNS-Missbrauch als auch markenbezogene Beschwerden über unsere Standard-Missbrauchsannahme. Das ist großartig, und wir schätzen das sehr. Andere hingegen vermischen beides und reichen „Meldungen“ zu DNS-Missbrauch ein, ohne dass Beweise für entsprechende Aktivitäten vorliegen.
Wir sehen darin auch eine Chance, die Nutzer:innen aufzuklären und sie dazu anzuregen, aussagekräftige Beweise vorzulegen und ihre Beschwerden zu bereichern. Je besser Meldende verstehen, welche Informationen benötigt werden und wie unterschiedliche Arten von Missbrauch einzuordnen sind, desto gezielter können sie Fälle melden. Indem weniger zeitkritische Meldungen über die richtigen Kanäle eingereicht werden, entlasten wir die “Notrufleitungen” und können bei kritischen Fällen wesentlich schneller handeln.
Entscheidend sind außerdem aussagekräftige Belege (und die Meldenden entsprechend aufzuklären, diese beizufügen). Screenshots, Protokolle oder eine klare Erläuterung und Darstellung des DNS-Missbrauchs im Bericht ermöglichen es uns, Meldungen schnell zu prüfen und zu handeln – auch wenn bestimmte Inhalte beispielsweise aufgrund von Geoblocking für unsere Teams nicht unmittelbar sichtbar sind.
Es gibt zudem Bestrebungen, einen technischen Standard für die Meldung von DNS-Missbrauch zu entwickeln und einzuführen; leider sind die derzeitigen Standards für die Einbindung von Beweismitteln noch nicht ausreichend. Hier besteht weiterhin Handlungsbedarf.
3. Bei der Bekämpfung von Missbrauch muss schnell, aber auf belastbarer Grundlage gehandelt werden. Wie lässt sich dieses Spannungsfeld aus Ihrer Sicht auflösen?
Wenn Meldungen die notwendigen Unterlagen und Nachweise enthalten, können Infrastrukturanbieter schnell handeln.
Infrastrukturanbieter veröffentlichen in der Regel Empfehlungen dazu, welche Art von Nachweisen sie jeweils benötigen und wie Meldende diese am besten übermitteln können. Das kann frustrierend sein, da es scheinbar keinen einheitlichen Weg gibt. Innerhalb der jeweiligen Branchen haben sich jedoch weitgehend ähnliche Standards etabliert: Registrare verlangen in der Regel vergleichbare Nachweise, ebenso Hosting-Anbieter untereinander. Auch wenn Registrare und Hosting-Anbieter untereinander unterschiedliche Anforderungen haben, sind diese innerhalb ihrer jeweiligen Branche oft ähnlich.
Entscheidend ist deshalb, die Anforderungen des jeweiligen Adressaten zu kennen und die benötigten Informationen direkt mitzuliefern. So können Meldungen schneller geprüft und Maßnahmen rascher eingeleitet werden.
4. Mit Blick auf die Diskussion bei der it-sa: Welchen Aspekt von DNS-Missbrauch und Cyberresilienz sollten Security-Verantwortliche stärker auf dem Radar haben?
Wie in fast allen anderen Bereichen dieser Tage wird auch in der Sicherheits- und Cyber-Resilienz-Community lebhaft darüber diskutiert, auf welche Weise große Sprachmodelle (LLMs) DNS-Missbrauch verstärken können. Doch wie bei jedem Werkzeug hängt das Ergebnis von der Art der Nutzung ab. LLMs können Infrastrukturanbietern dabei helfen, Betrugsmuster effizient zu erkennen und Meldungen schnell zu priorisieren, sodass Anbieter ihre Plattformen besser überwachen und Aktivitäten identifizieren können, die andernfalls möglicherweise nicht aufgefallen wären. Es besteht eine echte Chance, die Sicherheitsmaßnahmen mithilfe von LLMs zu erweitern, sofern diese wohlüberlegt eingesetzt werden.
Mehr zum Thema bei den Internet Security Days @ it-sa: Ashley La Bolle diskutiert am 28. Oktober 2026 gemeinsam mit weiteren Expert:innen darüber, wie sich Cyberresilienz gegen DNS-Missbrauch stärken und der Weg von der Erkennung zur wirksamen Reaktion verbessern lässt. Weitere Informationen zum Programm und zur Anmeldung gibt es auf der Veranstaltungsseite der Internet Security Days @ it-sa.